
Qué comprobamos
Esto es lo que comprobamos. Y esto, lo que no.
60 comprobaciones, de tres maneras. Cada una, con lo que mira, cada cuánto y cuándo te avisa. Al final, la lista de lo que no vemos.
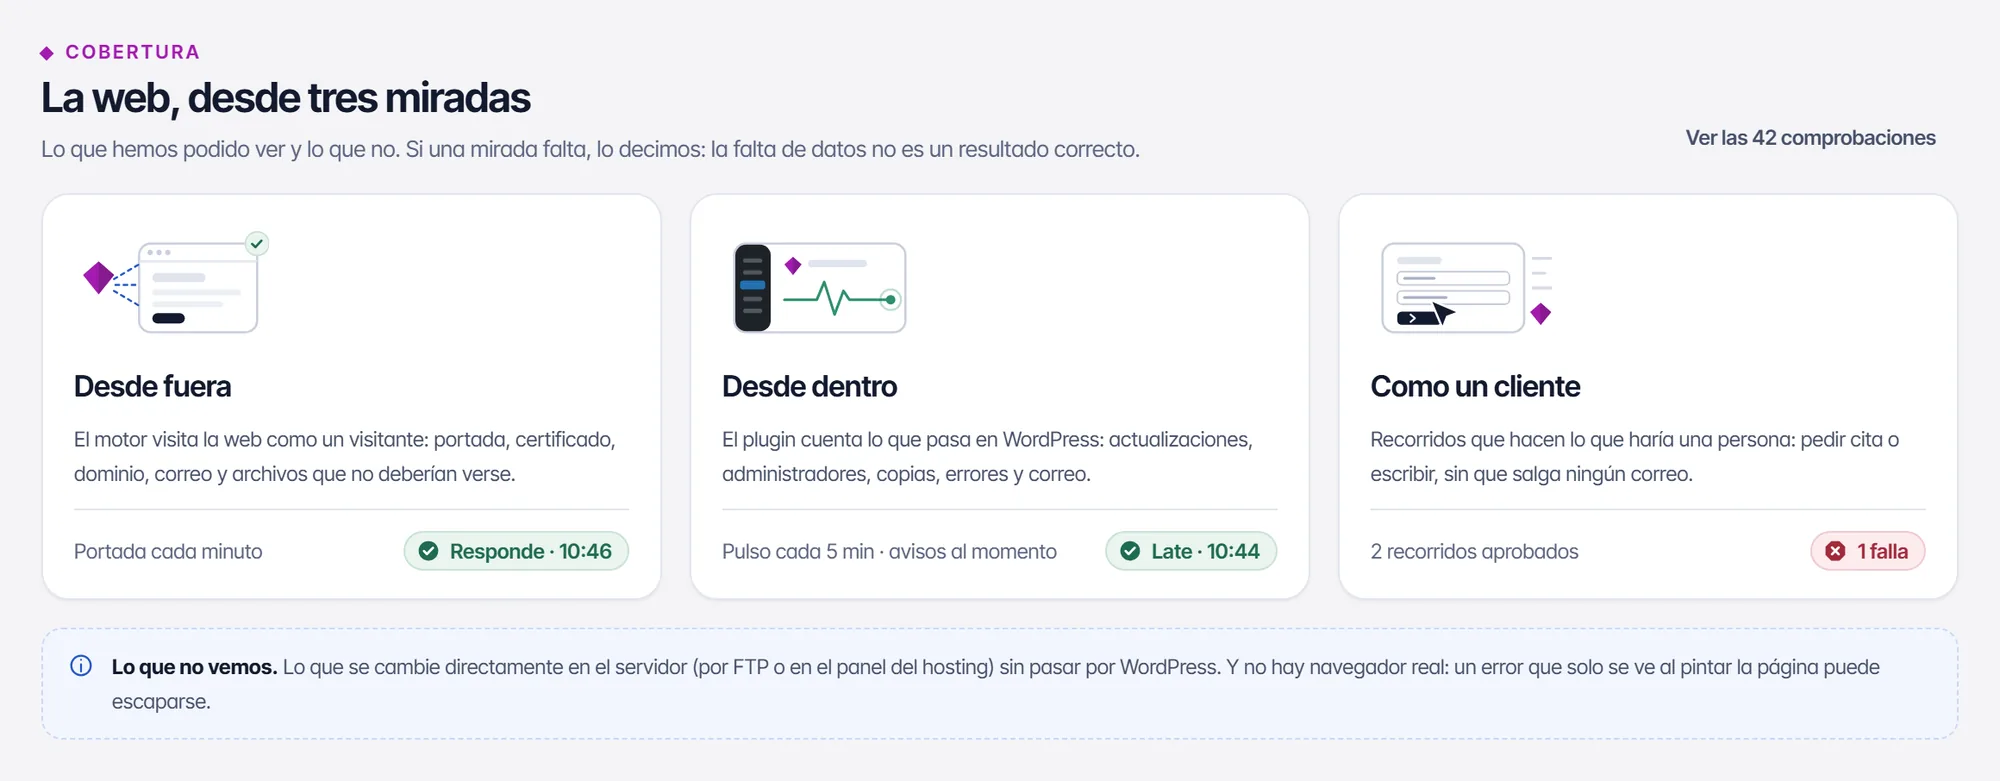
Ejemplo. Datos ficticios; pantalla del producto.
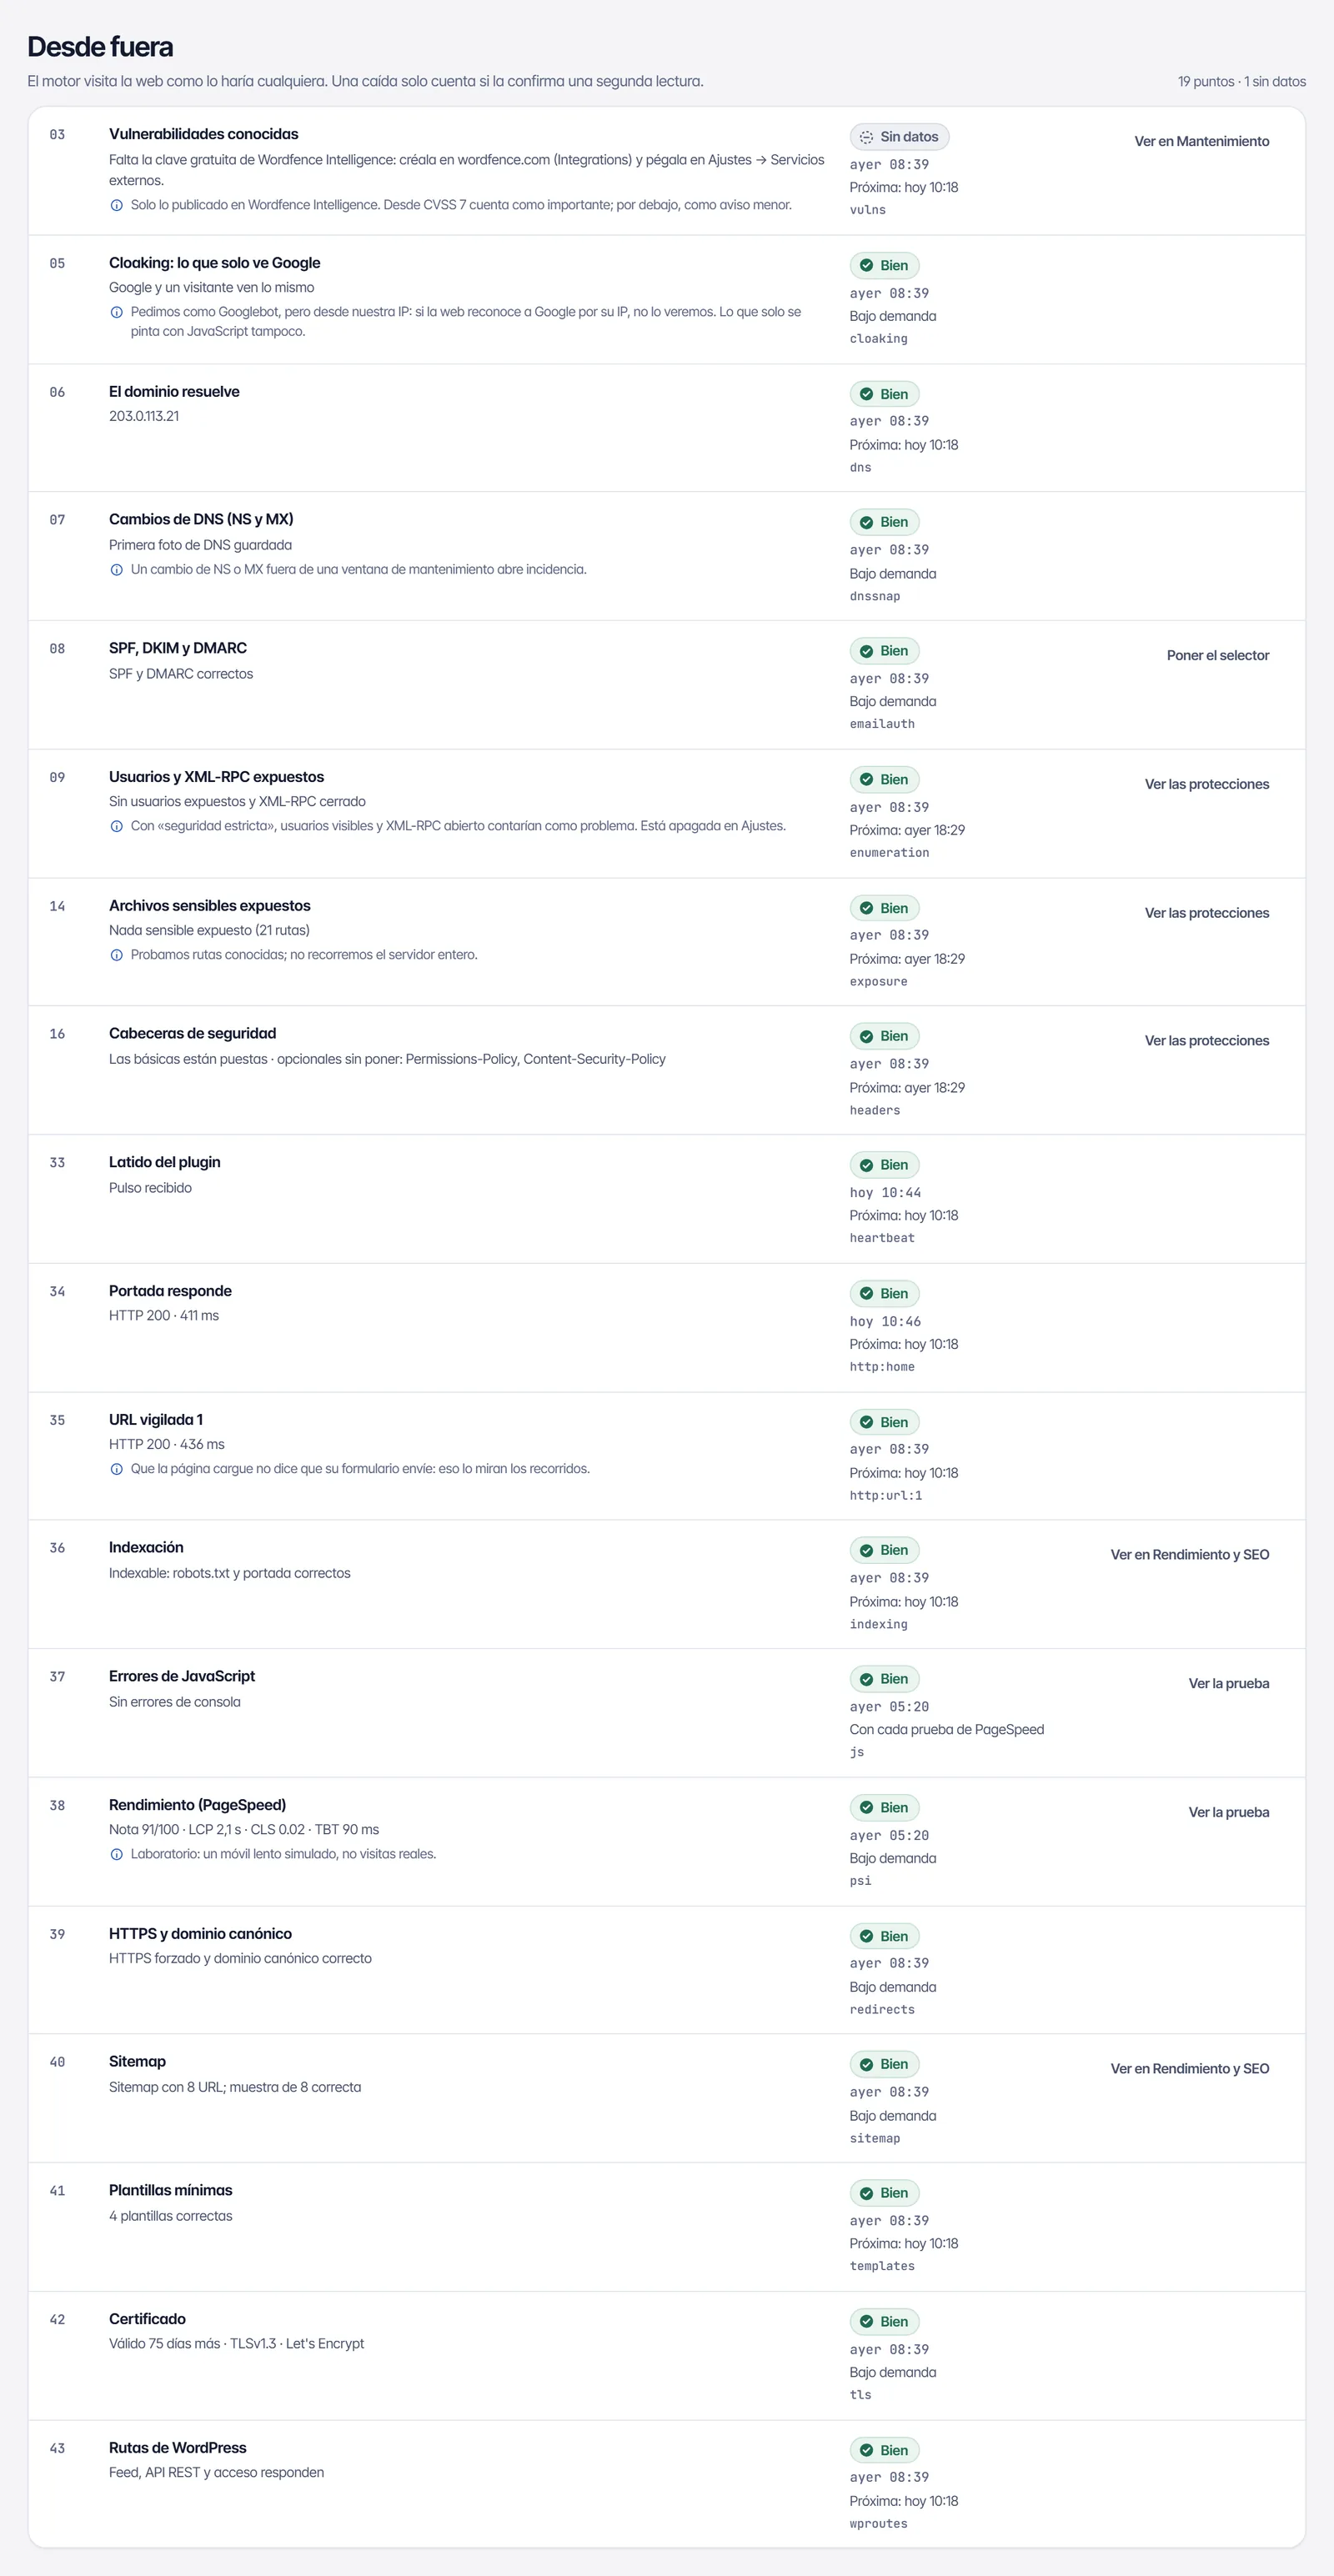
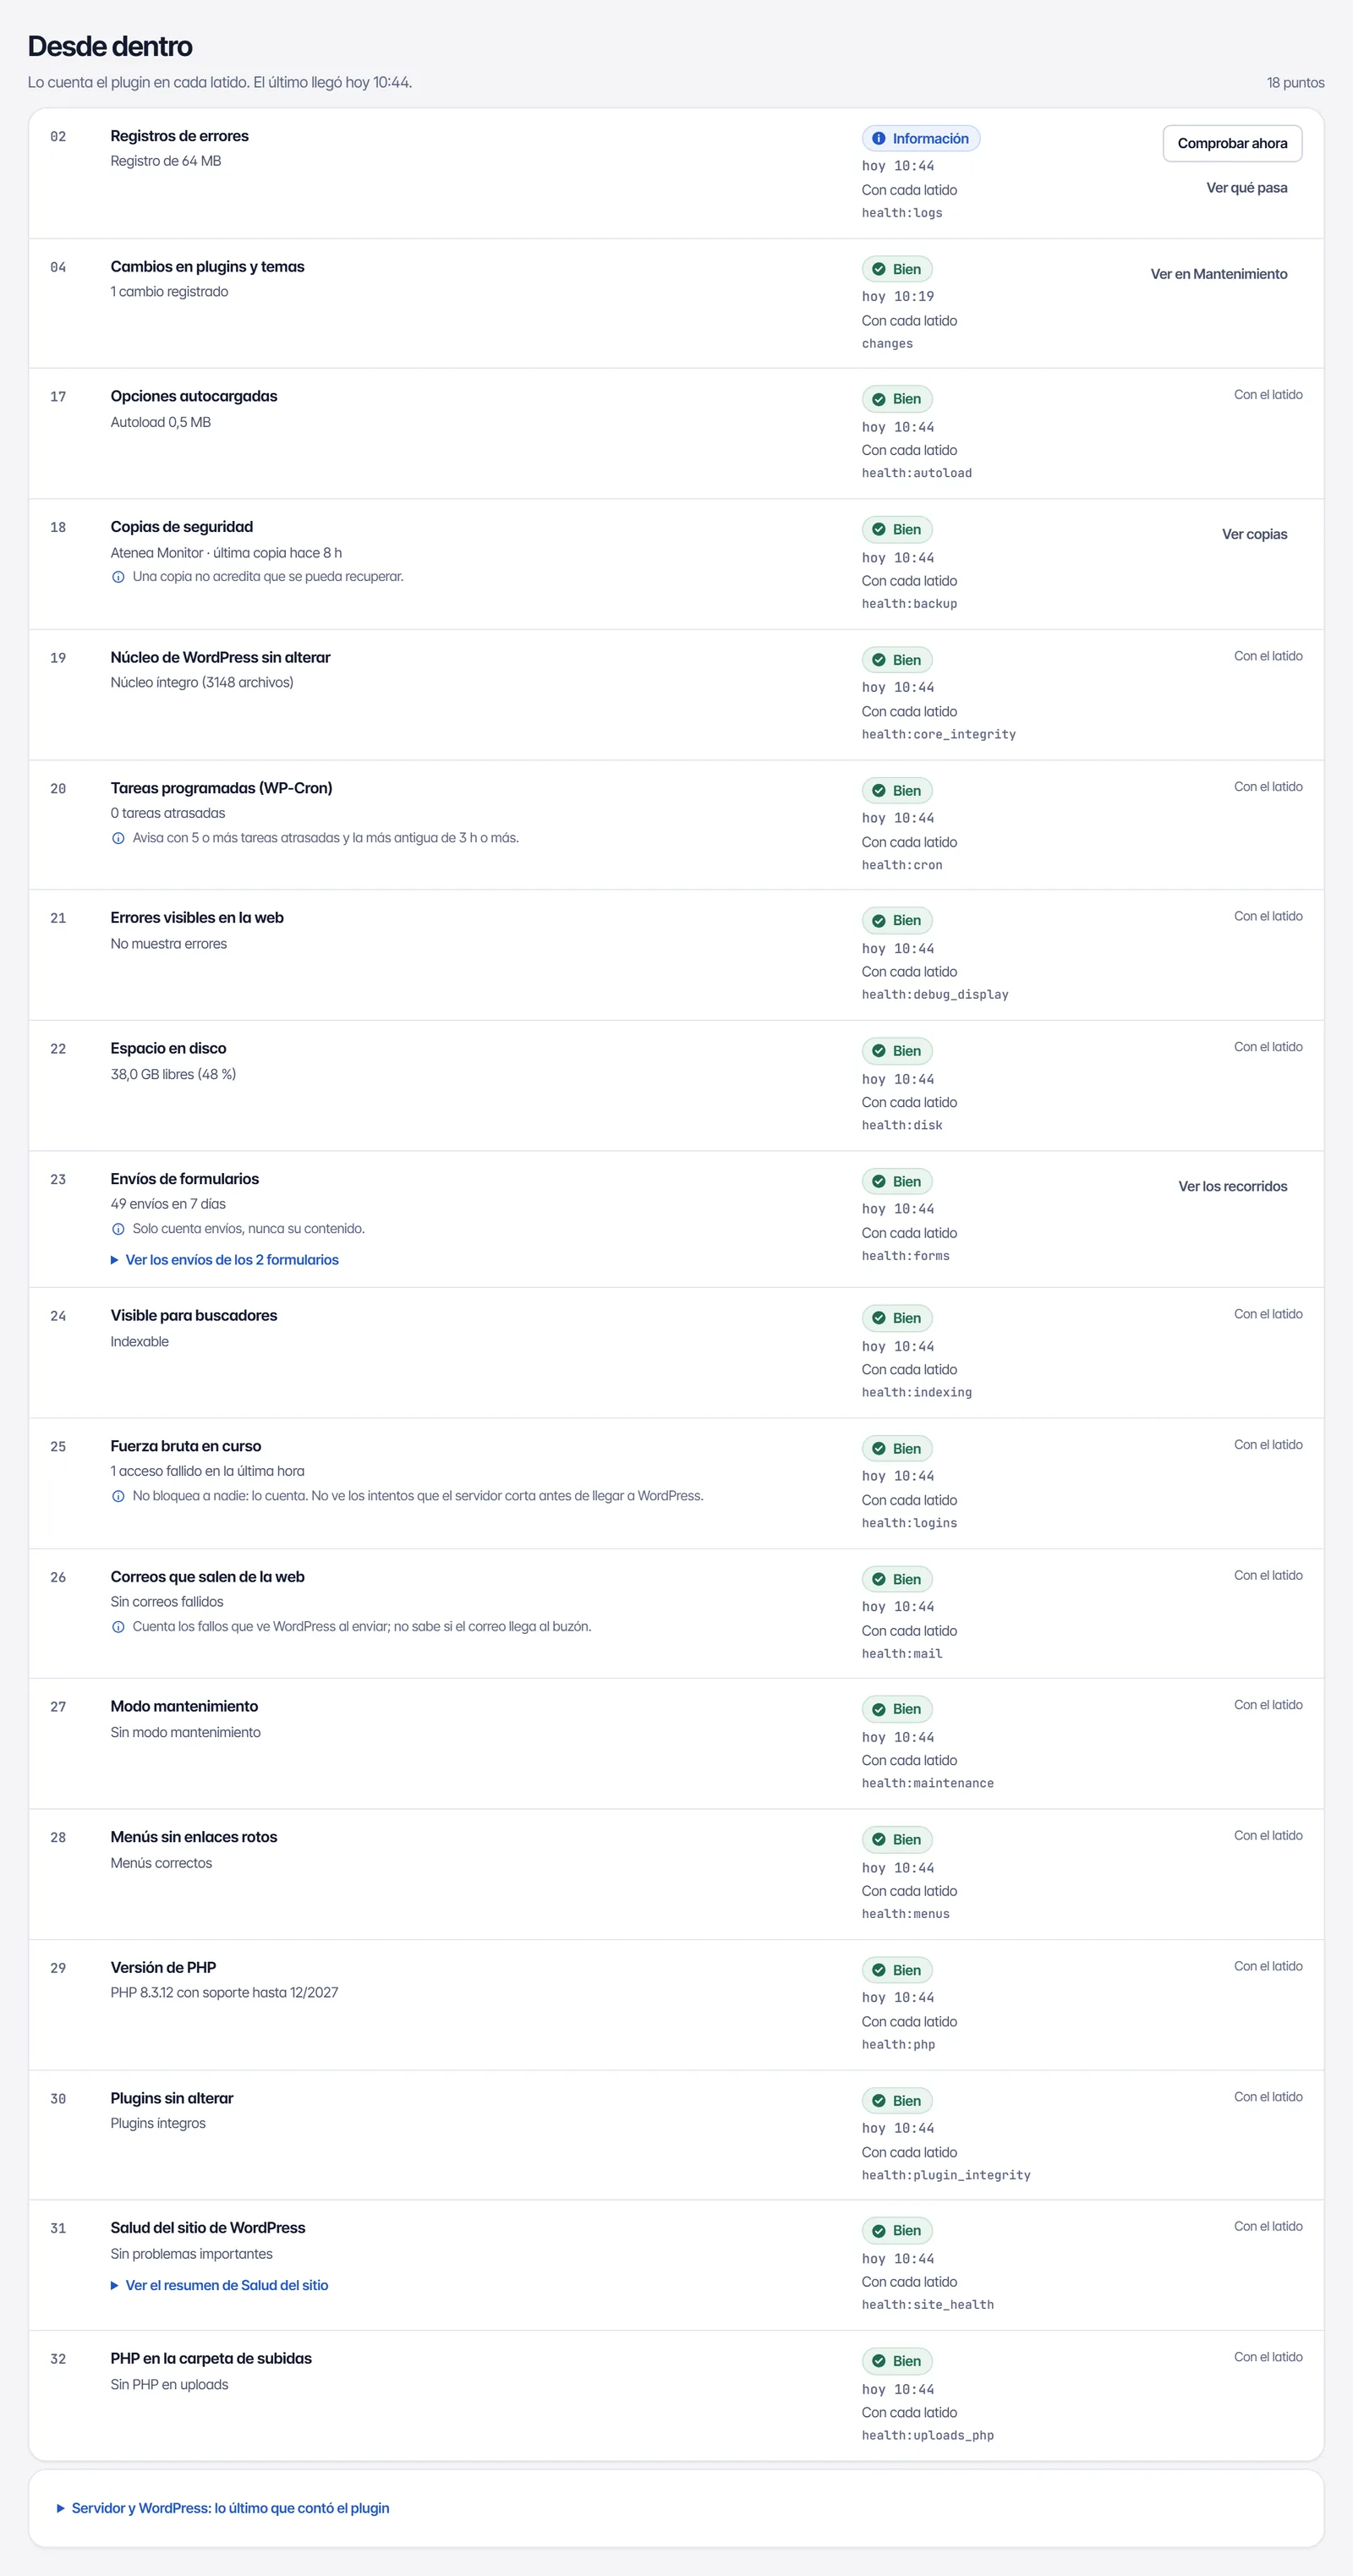
Ejemplo. Datos ficticios; pantallas del producto.
La lista
Desde fuera
Lo que ve cualquiera que llegue a tu web.
| Qué miramos | Cada cuánto | Lo que no ve | |
|---|---|---|---|
| La portada responde | Código HTTP, primer byte y tiempo total, el texto de control, las pantallas de error de WordPress y la lentitud (mediana de 5 medidas). Confirma antes de avisar y distingue un bloqueo del cortafuegos de una caída. | Según el plan · cada 1, 3 o 5 min | Se confirma solo desde el servidor del motor, sin sondas en otra red. |
| Direcciones extra | Lo mismo que la portada, para cada dirección que añadas a la ficha. | Como la portada | |
| El dominio resuelve | Registros A y AAAA. | Cada 15 min | |
| El plugin late | Si el latido no llega a su hora, le preguntamos al plugin: distingue «WP-Cron parado» de «Sin latido». | Pulso cada 5 min como mucho | El motor le toma el pulso como mucho cada 5 minutos: no depende de que la web tenga visitas. |
| Certificado | Caducidad (avisos a 30, 14, 7 y 1 días; los de Let's Encrypt, a 14, 7 y 1), nombre, cadena y TLS 1.2 o superior. | Cada 6 h | |
| Caducidad del dominio | Por RDAP. Aviso a 60 y 30 días; incidencia a 7. | Diaria | Los .es no publican la fecha: hay que escribirla en la ficha. |
| HTTPS y dominio canónico | De http a https, y con y sin www, a la misma dirección. | Diaria | |
| Cambios de DNS | NS, MX, A, AAAA y TXT. Un cambio de NS o de MX fuera de una ventana abre incidencia. | Diaria | Una vez al día: un cambio puede tardar hasta 24 horas en verse. |
| SPF, DKIM y DMARC | Que el dominio diga quién puede mandar correo en su nombre. | Diaria | DKIM solo se mira con el selector escrito en la ficha. |
| Archivos sensibles a la vista | .git, .env, copias de wp-config, debug.log, volcados SQL, listados de carpetas, registros y exportaciones sueltas. | Diaria | Estas peticiones pueden despertar al cortafuegos: deja pasar la IP del motor. |
| Usuarios y XML-RPC | ?author=1, /wp-json/wp/v2/users y xmlrpc.php. | Diaria | |
| Cabeceras de seguridad | Si faltan las básicas, aviso menor; el resto, a título informativo. | Semanal | |
| Plantillas mínimas | Portada, una página, una entrada, la búsqueda y un 404 real: cabecera, pie, texto visible, avisos de PHP impresos y contenido mixto. | Cada 12 h | Sin navegador real: no ejecuta JavaScript. |
| Indexación en producción | Disallow: / y noindex donde no deberían estar. | Cada 6 h | |
| Mapa del sitio | Que exista, sea XML válido y una muestra de 10 direcciones responda. | Diaria | Es una muestra, no todas. |
| Rutas de WordPress | El feed, la API REST y el acceso a wp-admin. | Diaria | |
| Vulnerabilidades | Lo instalado frente a Wordfence Intelligence. Con CVSS 7 o más se abre incidencia. | Cada 6 h | Solo lo que ya está publicado en el feed. |
| Enlaces rotos | Rastreamos la web y avisamos de los enlaces rotos nuevos. | Semanal, si está activo | Las páginas por semana dependen del plan; respeta robots.txt. |
| PageSpeed | Nota, LCP, CLS, TBT, terceros y errores de JavaScript nuevos. | Semanal, si está activo | Es una prueba de laboratorio de Google, no visitas reales. |
| Web Risk | Si Google marca la portada o los dominios enlazados como posiblemente peligrosos. | Diaria, con clave de Google | Aviso proporcionado por Google, que advierte que su lista puede no estar completa ni libre de errores. |
| CrUX | 25 semanas de LCP, INP y CLS de visitas reales en Chrome. | Semanal, con clave de Google | Solo en webs con tráfico suficiente. |
| Certificados emitidos para el dominio | Lee los registros públicos de Certificate Transparency: avisa de un certificado de un emisor distinto del habitual o para subdominios que no conocemos. | Diaria | Ve lo que se publica en esos registros. No sabe quién pidió el certificado ni si alguien lo está usando. |
| Secuestro del dominio | Con RDAP, CAA y el emisor del certificado: cambio de registrador o de servidores de nombres, bloqueo de transferencia retirado o un registro CAA que no autoriza al emisor actual. | Diaria | Depende de lo que publique el registro: algunos dominios, como los .es, no dan todos los datos por RDAP. |
| Cloaking: lo que solo ve Google | Pide la portada como Googlebot y como un visitante y las compara: enlaces o texto que solo ve Google suelen ser contenido inyectado. | Diaria | Si la web reconoce a Google por su IP, no lo veremos: pedimos como Googlebot, pero desde nuestra IP. Tampoco ve lo que solo se pinta con JavaScript. |
| Listas negras de correo | Mira si la IP que envía el correo de la web aparece en listas negras públicas, como Spamhaus ZEN. Explica por qué empiezan a rebotar los correos. | Cada hora | Solo listas públicas: no ve los filtros propios de Gmail u Outlook. Si la IP es compartida, puede deberse a otra web del mismo servidor. |
Desde dentro
Lo que cuenta el plugin desde tu WordPress.
| Qué miramos | Cada cuánto | Lo que no ve | |
|---|---|---|---|
| PHP | La rama de PHP ya no recibe parches de seguridad. | Cada latido | |
| Errores visibles | Se enseñan los errores de PHP en producción. | Cada latido | |
| Modo mantenimiento | Lleva más de 15 minutos activo. | Cada latido | |
| WP-Cron | 5 o más tareas atrasadas y la más antigua con 3 horas o más, o WP-Cron lleva horas sin correr. | Cada latido | |
| Action Scheduler | 100 o más acciones atrasadas, o 10 o más fallidas en 24 horas. | Cada latido | |
| Registros de errores | Más de 50 MB es aviso; más de 500 MB, degradado. | Cada latido | |
| Autoload | Más de 1 MB es aviso; más de 3 MB, degradado. | Cada latido | |
| Disco | Menos del 10 % libre es aviso; menos del 5 % o de 1 GB, degradado. | Cada latido | |
| Salud del sitio de WordPress | WordPress señala problemas importantes. | Cada latido | |
| «Disuadir a los buscadores» | Está activado en producción. | Cada latido | |
| Correo | Correos que WordPress no pudo mandar en las últimas 24 horas. | Cada latido | Ve los fallos al enviar; no sabe si el correo llegó al buzón. |
| Copias de otros plugins | UpdraftPlus, BackWPup, Duplicator, All-in-One WP Migration y WPvivid: sin copias, la última falló, es antigua, tiene un tamaño raro o solo está en el mismo servidor. | Cada latido | Que haya copia no acredita que se pueda recuperar. |
| Copias de Atenea | Una copia pedida desde el panel o programada que falla, una programada que no llega a su hora, o la carpeta de las copias a la vista desde fuera. | Con cada copia | |
| WooCommerce: pagos y pedidos | Ningún método de pago activo, o 12 horas sin pedidos cuando lo normal es recibirlos. | Cada latido | |
| Integridad | Núcleo alterado, PHP dentro de uploads y plugins distintos a los de wordpress.org. | Diaria | El tema y los plugins de pago no se comparan con un original. |
| Envíos de formularios | En los plugins de formularios conocidos: uno deja de recibir, o recibe y no manda el correo. | Cada latido | Solo cuenta envíos; nunca lee lo que escribe nadie. |
| Servicios externos | Pasarelas, CRM, correo y APIs: fallos (50 % o más), rechazos por clave caducada (80 % o más) o lentitud (5 s o más). | Cada latido | Solo el dominio y el último error: ni rutas, ni cabeceras, ni contenidos. |
| Menús | Enlazan a páginas que no están publicadas. | Cada latido | |
| Inventario | Versiones, actualizaciones pendientes y su registro de cambios. No abre incidencias: alimenta Mantenimiento y Cambios. | Cada latido | |
| Cambios en plugins y tema | Se desactiva o se borra un plugin de seguridad, de copias o el propio Atenea fuera de una ventana (incidencia de seguridad), o cambia el tema activo. | Cada latido | |
| Plugins abandonados y licencias caducadas | Plugins cerrados en wordpress.org o sin actualizar desde hace más de dos años, y plugins de pago con la licencia caducada, que ya no reciben actualizaciones de seguridad. | Diaria, con el inventario | Solo para lo que tiene referencia: wordpress.org o una licencia que el plugin declare. Un plugin hecho a medida no tiene con qué compararse. |
| Plan de migración de PHP | Antes de que acabe el soporte de la rama de PHP, propone a qué versión pasar, comprueba si los plugins y el tema son compatibles y dice qué conviene actualizar antes. No abre incidencia: deja el plan en Mantenimiento. | Antes del fin de soporte de su rama | Propone, no cambia PHP: eso se hace en el panel del hosting. La compatibilidad sale de lo que declaran los plugins y el tema. |
Hechos
Cosas que pasan y conviene saber en el momento.
| Qué miramos | Cada cuánto | Lo que no ve | |
|---|---|---|---|
| Administrador nuevo o ascendido | Con su usuario y el dominio de su correo. No se cierra sola: hay que revisarla. | Al momento* | |
| Administrador retirado | Alguien dejó de ser administrador. Es un aviso menor y caduca a las 24 horas. | Al momento* | |
| Plugin desactivado o borrado | Con el usuario que lo hizo. Queda en Actividad y en Cambios; si es de seguridad o de copias, abre incidencia. | Al momento* | |
| Actualización fallida o correcta | De WordPress, de un plugin o de un tema. | Al momento* | |
| Error fatal de PHP | Con el archivo, la línea y la página donde pasó. | Al momento* | |
| Entrada con un clic | Alguien entró en wp-admin desde el panel. Queda en la Actividad de la web. | Al momento* | |
| Ventana de mantenimiento | Se abrió o se cerró. | Al momento* | |
| Tarea remota terminada | Una copia, una actualización o una protección pedida desde el panel. | Al momento* | |
| Fuerza bruta en curso | Cuenta los accesos fallidos por wp-login.php y XML-RPC y avisa si pasan de 20 en diez minutos o de 60 en una hora. | Al momento* | No bloquea a nadie: lo cuenta. Para cortarlo, el cortafuegos del hosting o un plugin de seguridad. Del origen guarda solo la red, nunca el usuario ni la contraseña probados, y no ve los intentos que el servidor corta antes de llegar a WordPress. |
* En 1 a 3 segundos. Si el envío falla, el plugin lo reintenta y el pulso del motor lo recoge en unos minutos.
Como un cliente
Recorridos que hacen lo que haría una persona.
| Qué miramos | Cada cuánto | Lo que no ve | |
|---|---|---|---|
| Formularios aprobados | Un envío de prueba real en Contact Form 7, Gravity Forms y formularios propios, sin correos ni integraciones. También a los tres minutos de una actualización o de un cambio en los plugins. Si falla, lo repetimos a los cinco minutos y, si vuelve a fallar, avisamos como grave. | Diaria y tras un cambio | Envío real solo en 3 tipos; y como cortamos el correo, no probamos que llegue al buzón. |
| Tienda WooCommerce | Producto, carrito, métodos de pago y checkout, sin crear pedidos. También a los tres minutos de una actualización o de un cambio en los plugins. Si no llega al pago, lo repetimos a los cinco minutos y, si vuelve a fallar, avisamos como grave. | Cada 6 h, si hay tienda | No llega a pagar: no prueba la pasarela con un cobro real. |
Visitas reales
Lo que tardan y lo que les falla a tus visitantes de verdad. No abre incidencias.
| Qué miramos | Cada cuánto | Lo que no ve | |
|---|---|---|---|
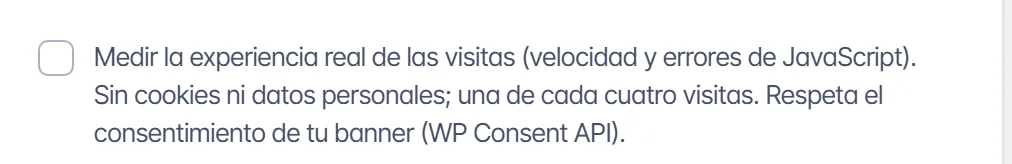
| Visitas reales, opcional | Tiempos de carga y errores de JavaScript de 1 de cada 4 visitas, sin cookies. Respeta WP Consent API. Se enseñan en la ficha. | Apagada de serie | No abre incidencias: es para ver tendencias, no para avisar. |
Cuándo te avisamos

Ejemplo. Datos ficticios; pantalla del producto.
Comprobaciones que piden algo tuyo.
Cómo probamos formularios y tienda- Formularios.Hay que aprobar cada uno. Ninguno se prueba sin tu visto bueno.
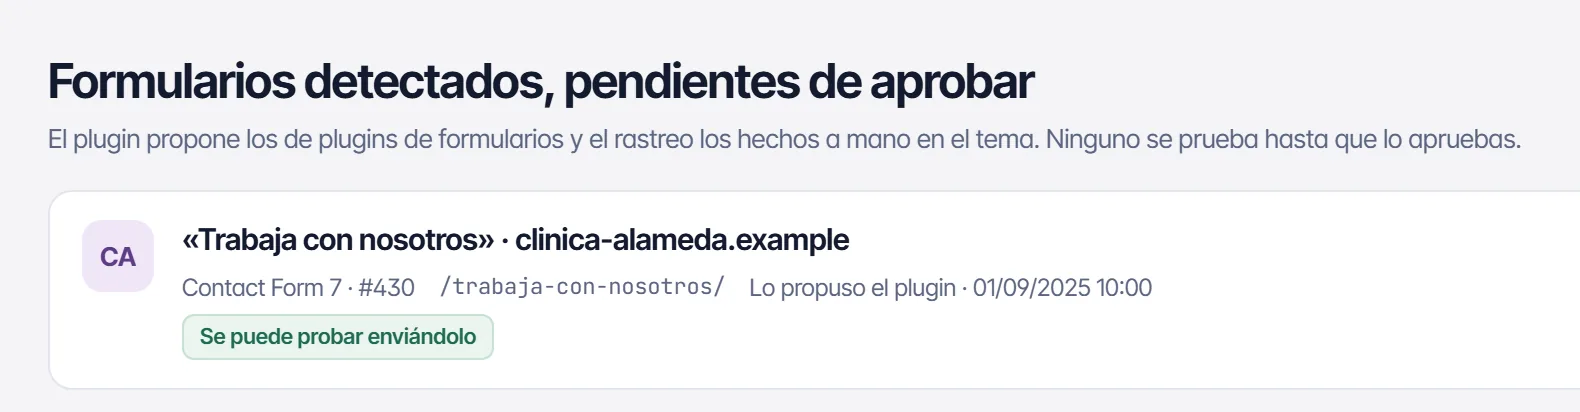
- Tienda.Solo si la web tiene WooCommerce.
- Visitas reales.Se activan en el plugin y solo miden a quien ha aceptado en tu aviso de cookies.
Ejemplo. Datos ficticios; pantallas del producto.
Y una más: saber cuándo no es tu web.
Si falla el servidor que comparten varias de tus webs, o el proveedor, lo separamos de un fallo de la web. Y si el cortafuegos del hosting nos cierra el paso, no decimos que está caída.
Ver cómo se explica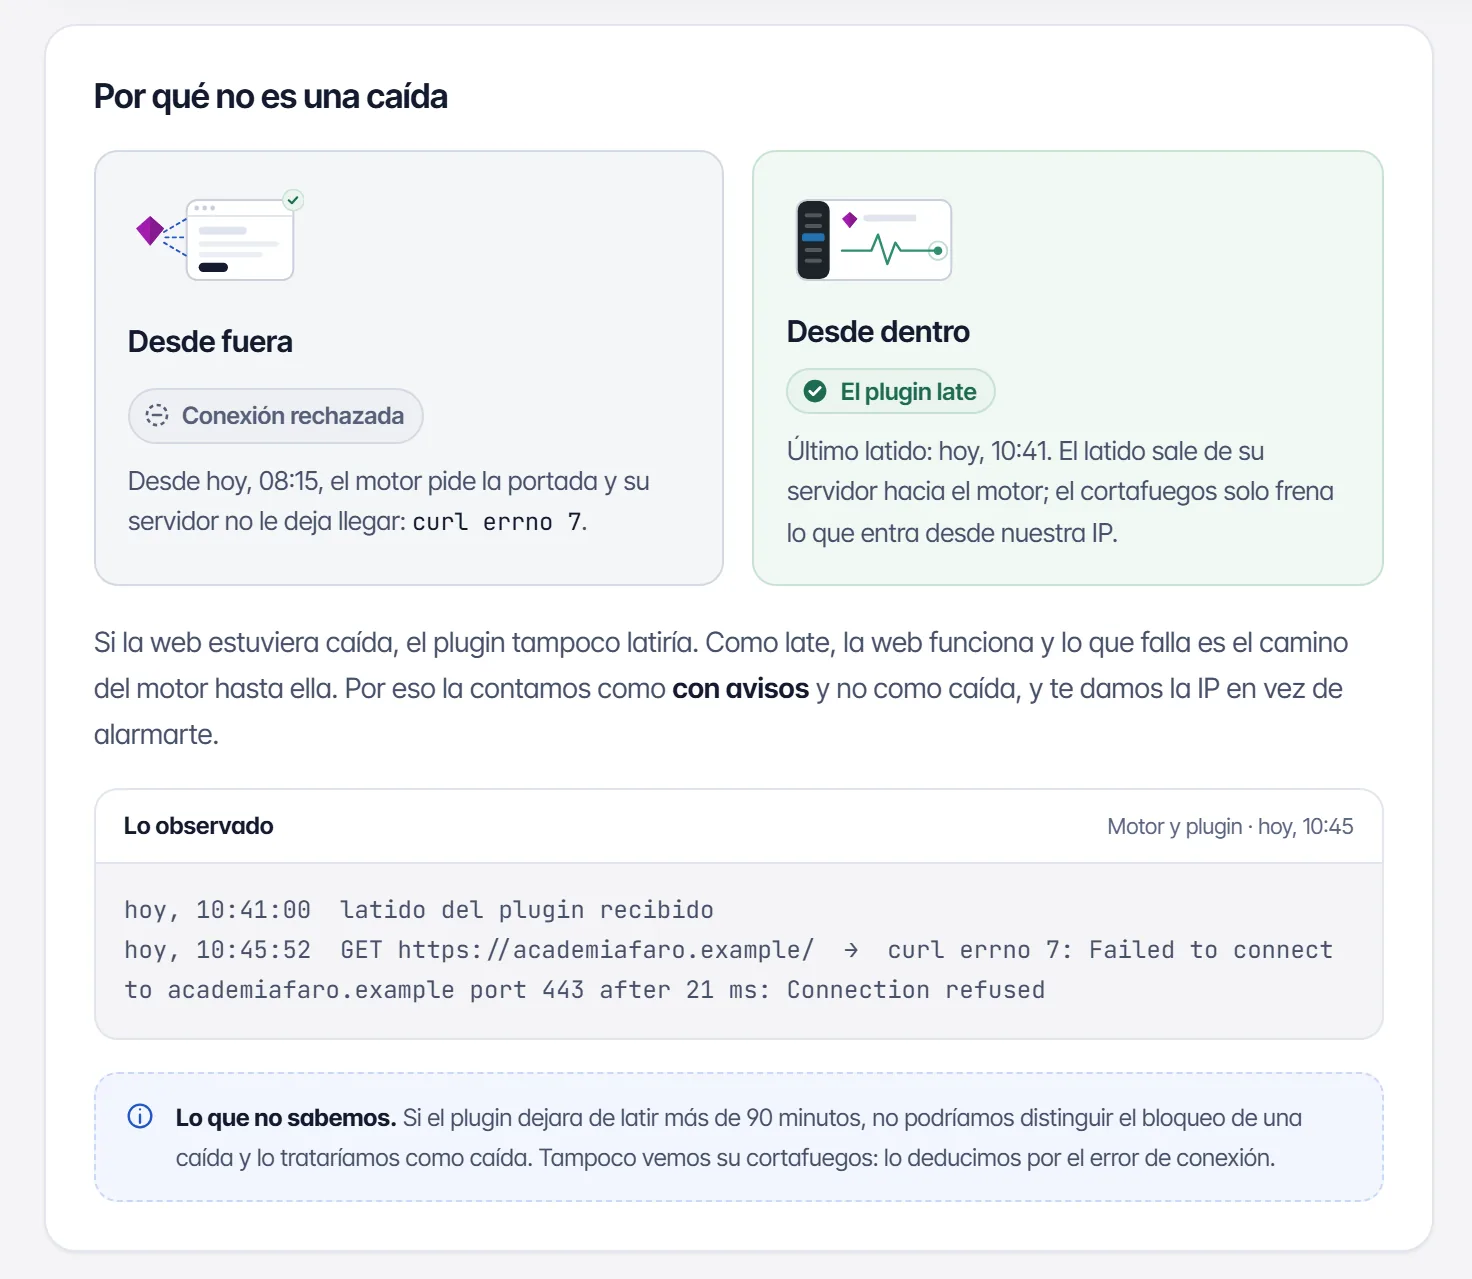
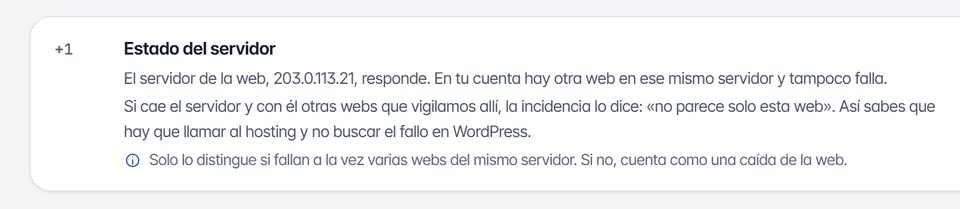
Ejemplo. Datos ficticios; pantallas del producto.
Lo que no comprobamos.
Conviene saberlo antes.
- El servidor por dentro.Ni procesador, ni memoria, ni lo que pasa en otras webs del mismo hosting.
- Malware en la base de datos o en el contenido.Vemos señales: archivos alterados, código donde no debe, avisos de Google. No hacemos un análisis de malware.
- La bandeja de quien recibe tus correos.Comprobamos que tu web entrega el correo. Si después cae en la carpeta de no deseado de otro, no lo vemos.
- Lo que pasa entre dos comprobaciones.

Ejemplo. Datos ficticios; pantalla del producto.
De dónde salen los datos que no son nuestros.
- Vulnerabilidades
- Datos de vulnerabilidades: Wordfence Intelligence (© Defiant Inc.). Los registros con CVE incluyen información de CVE® (© The MITRE Corporation).
- Rendimiento y listas de sitios posiblemente peligrosos
- Google. Aviso proporcionado por Google. Ni Google ni nosotros podemos asegurar que la lista esté completa o libre de errores.