
Seguridad y privacidad
Lo que entra en tu WordPress, lo que sale y quién lo ve.
Vas a instalar un plugin en webs que quizá no son tuyas. Esto es todo lo que hace, escrito sin adornos.
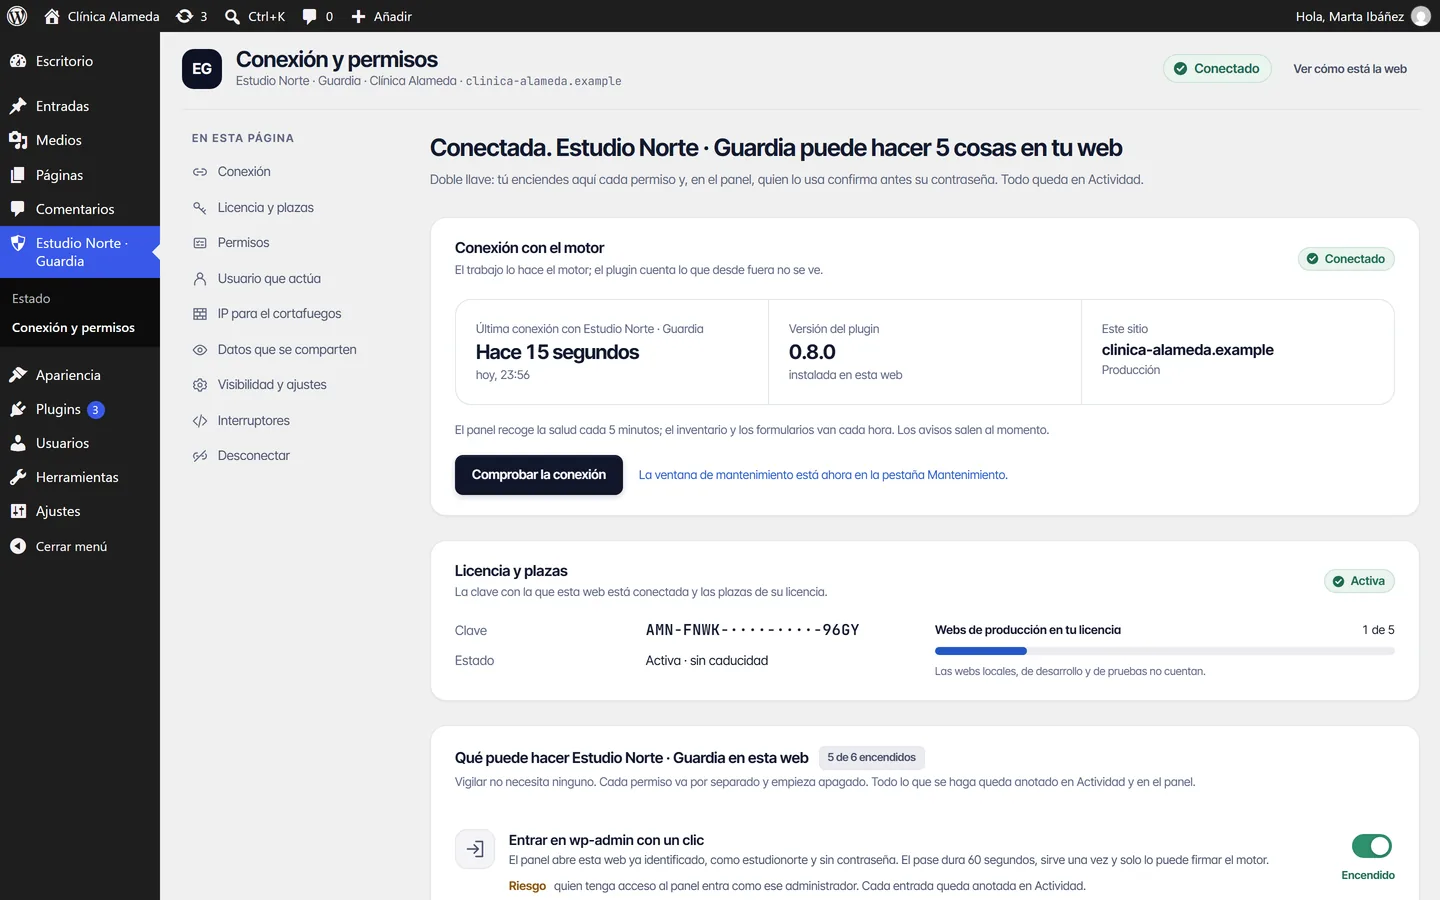

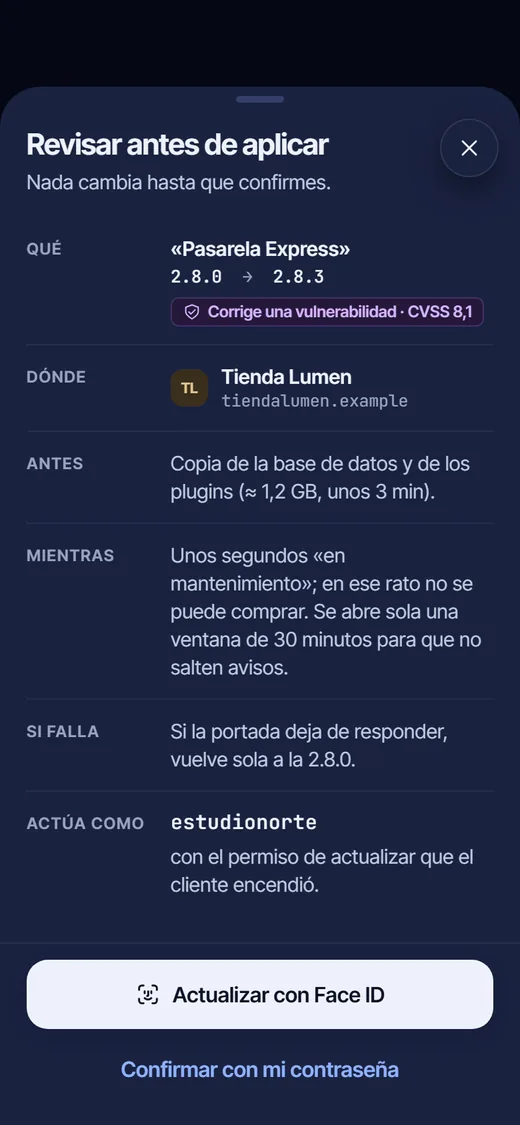
Ejemplo. Datos ficticios; pantallas del producto.
Sin permisos, solo mira.
Vigilar no necesita ninguno. Cada cosa que Atenea puede hacer en una web es un permiso aparte. Se enciende dentro del WordPress de esa web: lo hace quien la administra, tu cliente o tú. Empieza apagado y se apaga cuando se quiera.
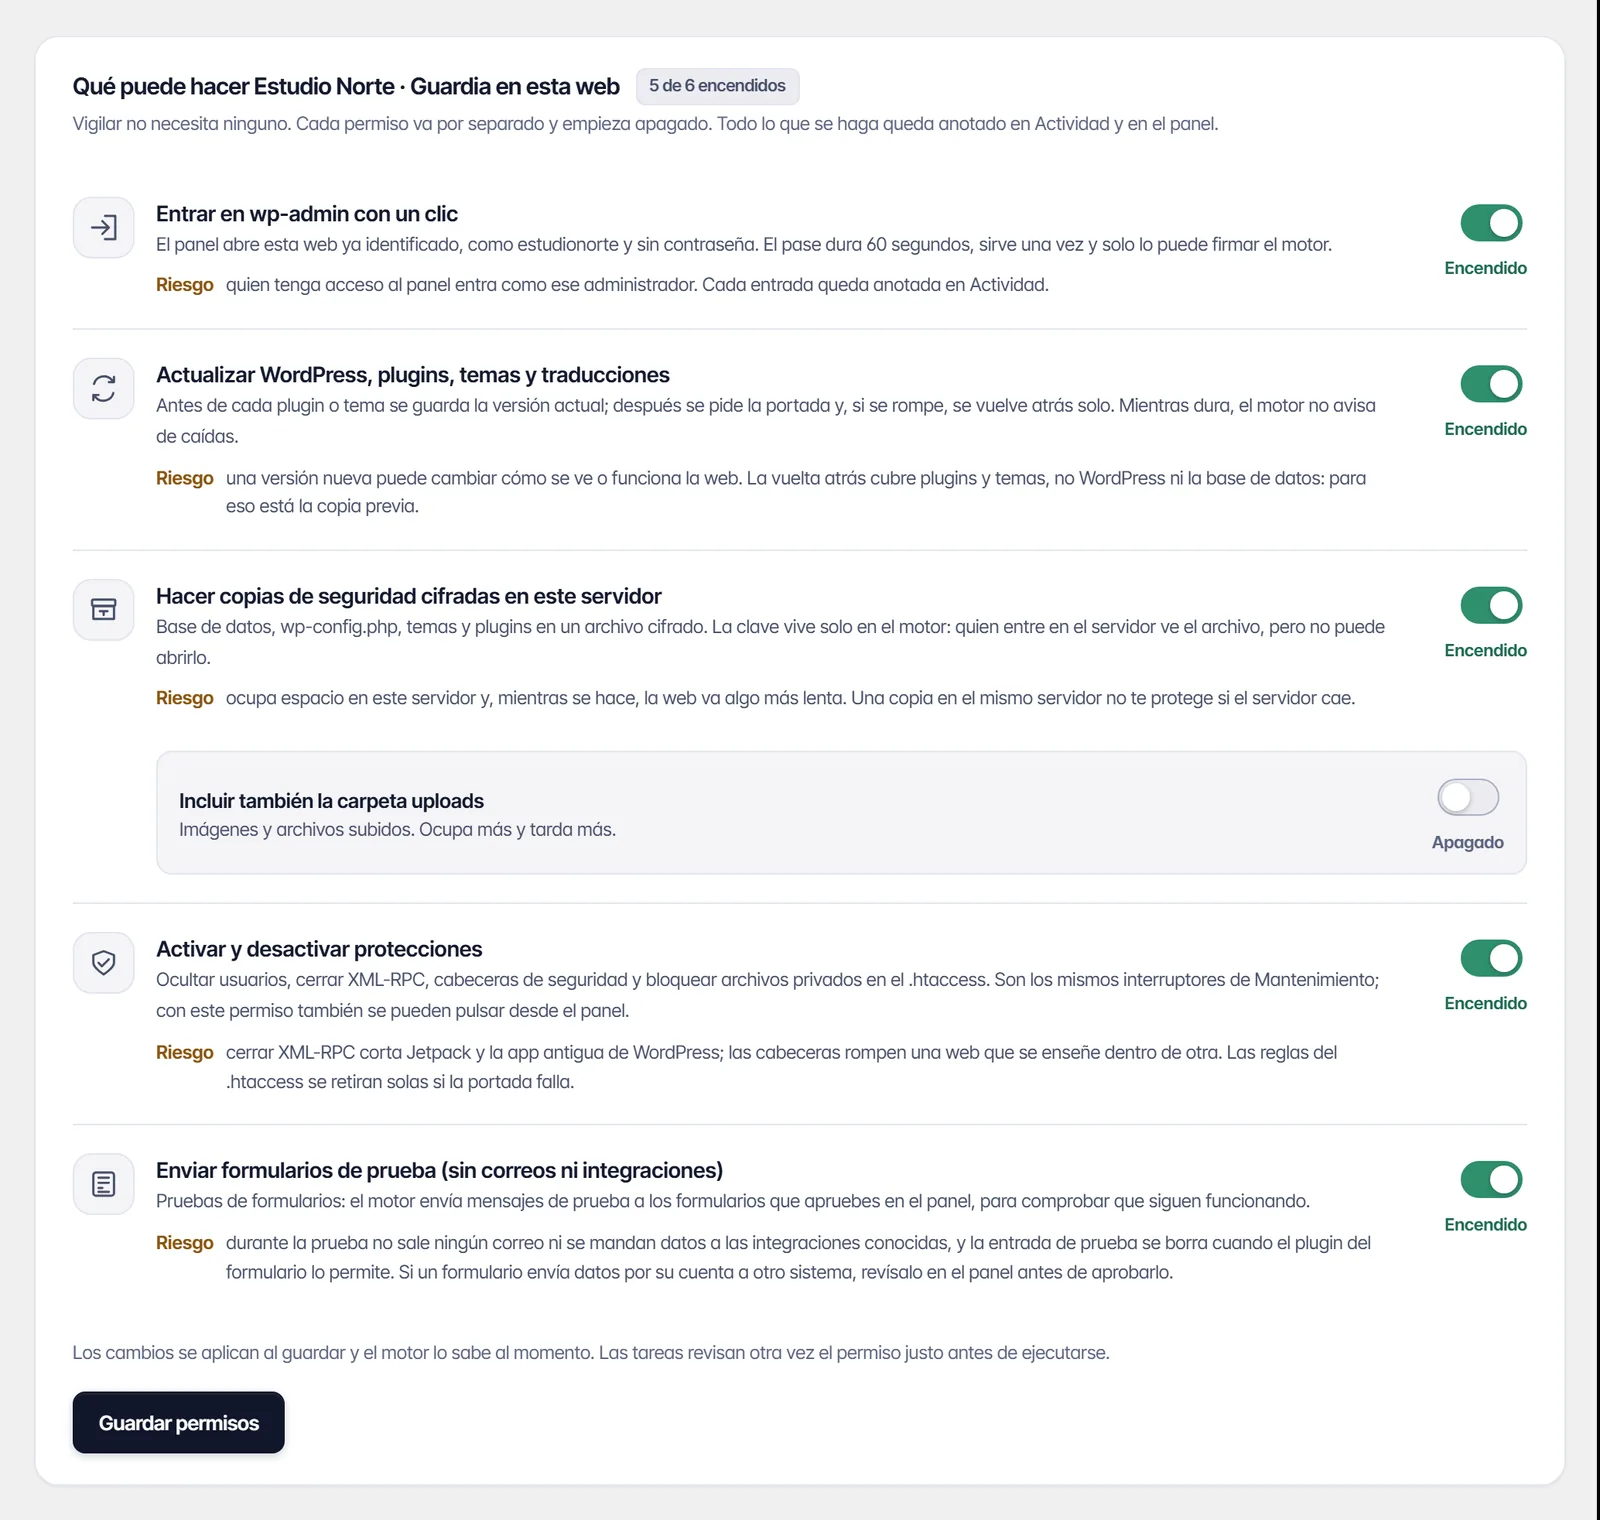
Ejemplo. Los permisos, tal como los ve en su WordPress quien administra la web.
| Permiso | Qué permite | Qué arriesga |
|---|---|---|
| Entrar en WordPress con un clic | Abrir el escritorio ya identificado, con el usuario que se eligió en ese WordPress. El pase dura 60 segundos y sirve una vez | Quien pueda actuar en el panel de la agencia entra como ese administrador. Cada entrada queda anotada |
| Actualizar WordPress, plugins, temas y traducciones | Antes de cada plugin o tema se guarda la versión actual. Después se pide la portada y, si se rompe, se vuelve atrás | Una versión nueva puede cambiar cómo se ve o cómo funciona la web. La vuelta atrás cubre plugins y temas, no WordPress ni la base de datos: para eso está la copia previa |
| Hacer copias cifradas en el servidor | Base de datos, configuración, temas y plugins, en un archivo cifrado. La clave vive solo en el motor. Cada copia se puede restaurar | Ocupa espacio y, mientras se hace, la web va algo más lenta. Una copia en el mismo servidor no protege si el servidor cae |
| Incluir los archivos subidos | Imágenes y documentos, dentro de la copia | La copia pesa y tarda bastante más |
| Activar y desactivar protecciones | Ocultar usuarios, cerrar XML-RPC, poner cabeceras de seguridad y bloquear archivos privados | Cerrar XML-RPC corta Jetpack y la app antigua de WordPress. Las cabeceras rompen una web que se enseñe dentro de otra. Las reglas se retiran solas si la portada falla |
| Enviar formularios de prueba | Enviar mensajes de prueba a los formularios que se hayan aprobado | En la prueba no sale ningún correo ni se mandan datos a las integraciones conocidas. Si un formulario envía datos por su cuenta a otro sistema, hay que revisarlo antes de aprobarlo |
- Para cada acción, además, tu contraseña otra vez. Vale 15 minutos.
- Las acciones remotas solo funcionan por HTTPS.
- Una línea en la configuración de WordPress apaga todas las acciones remotas de golpe.
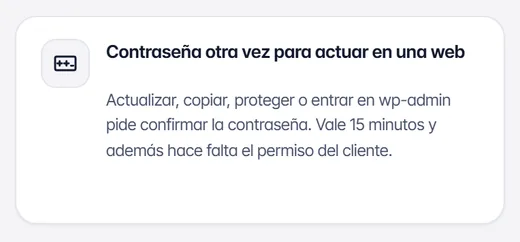
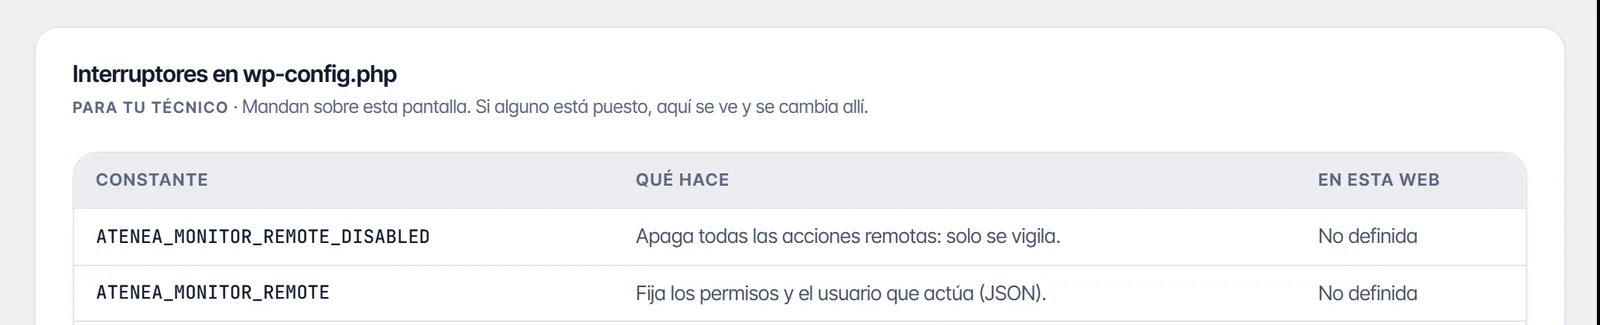
Ejemplo. Datos ficticios; pantallas del producto.
Qué sale de tu WordPress.
Sale
- Al conectar: la dirección de la web, el correo de administración y las versiones.
- Después: la salud de WordPress y el inventario de lo que hay instalado.
- De cada formulario: cuántos envíos recibe. Nunca lo que dicen.
- De un administrador nuevo: su usuario y el dominio de su correo.
- Al entrar con un clic: la IP de quien entra.
- Si activas las visitas reales: tiempos de carga y errores, agregados y sin cookies.
No sale
- Tus contenidos.
- Tus pedidos ni tus clientes.
- Los mensajes de tus formularios.
- Tus contraseñas.
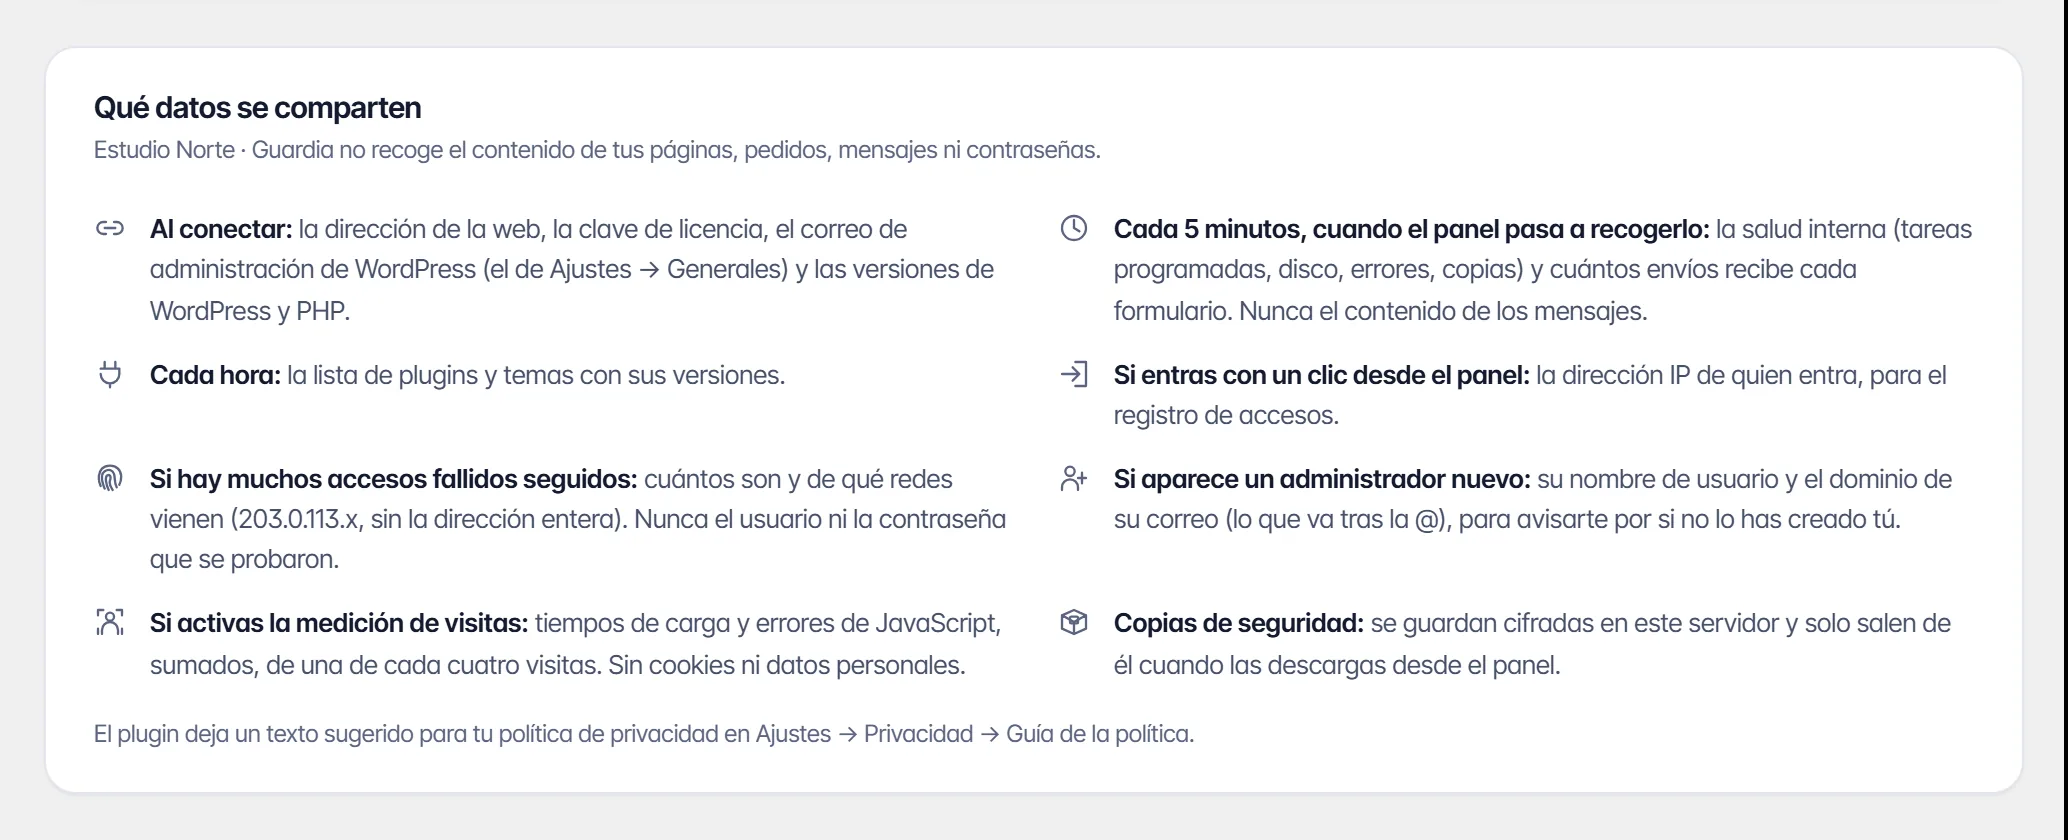
Ejemplo. Datos ficticios; pantalla del producto.

Cómo viaja.
Cada mensaje entre el motor y el plugin va firmado, lleva su hora y vale una sola vez. Si alguien lo copia, no le sirve.
El código
- El código del plugin no está ofuscado: se puede leer entero en tu WordPress.
- El plugin solo acepta un conjunto cerrado de órdenes. No ejecuta código que le llegue de fuera.
Dónde se guarda, y cuánto.
- En servidores de la Unión Europea.
- Los secretos de cada web, cifrados.
- Las copias, cifradas con una clave que no vive en el servidor de la web.
- El detalle de cada comprobación, 14 días. El historial, lo que diga tu plan.
- Si te das de baja, lo guardamos todo 90 días, por si vuelves, y después se borra. Las facturas se conservan, porque lo exige la ley.
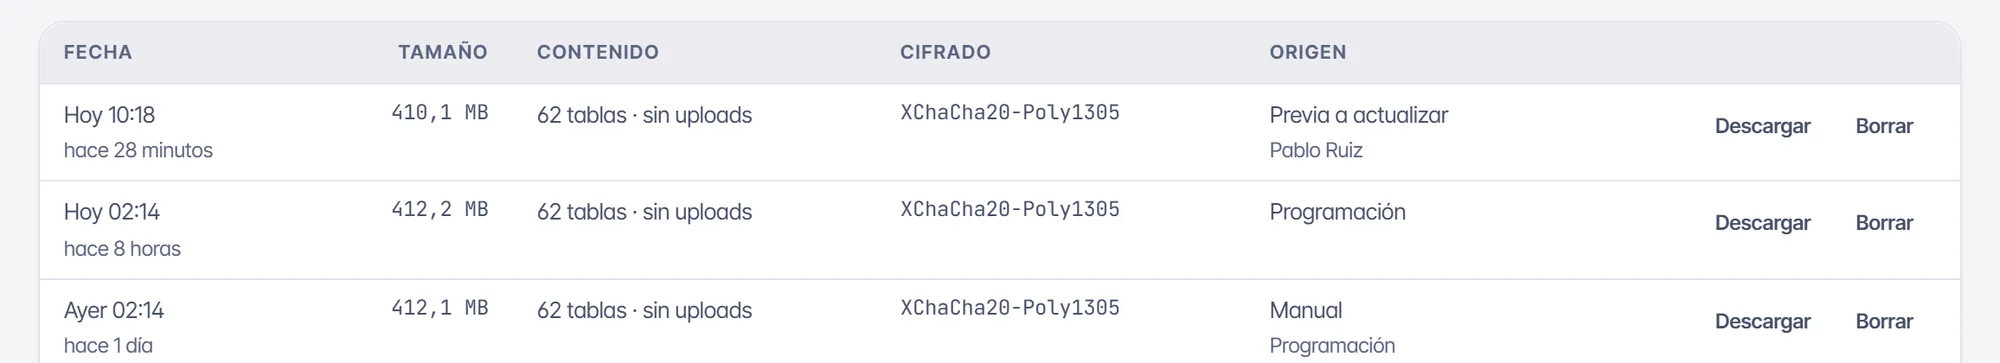
Ejemplo. Datos ficticios; pantalla del producto.
Quién entra.
- Verificación en dos pasos para todo el mundo, sin excepciones.
- Cuatro roles: propietaria, administradora, técnico y lector. Cada uno puede lo suyo.
- Lo de otra cuenta, sencillamente, no existe.
- En el móvil, lo delicado pide la cara o la huella.
- Nuestro equipo solo entra en tu cuenta para darte soporte: con un motivo escrito, y queda anotado.
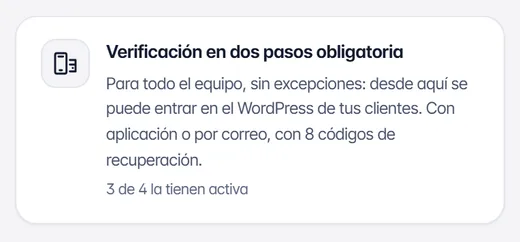
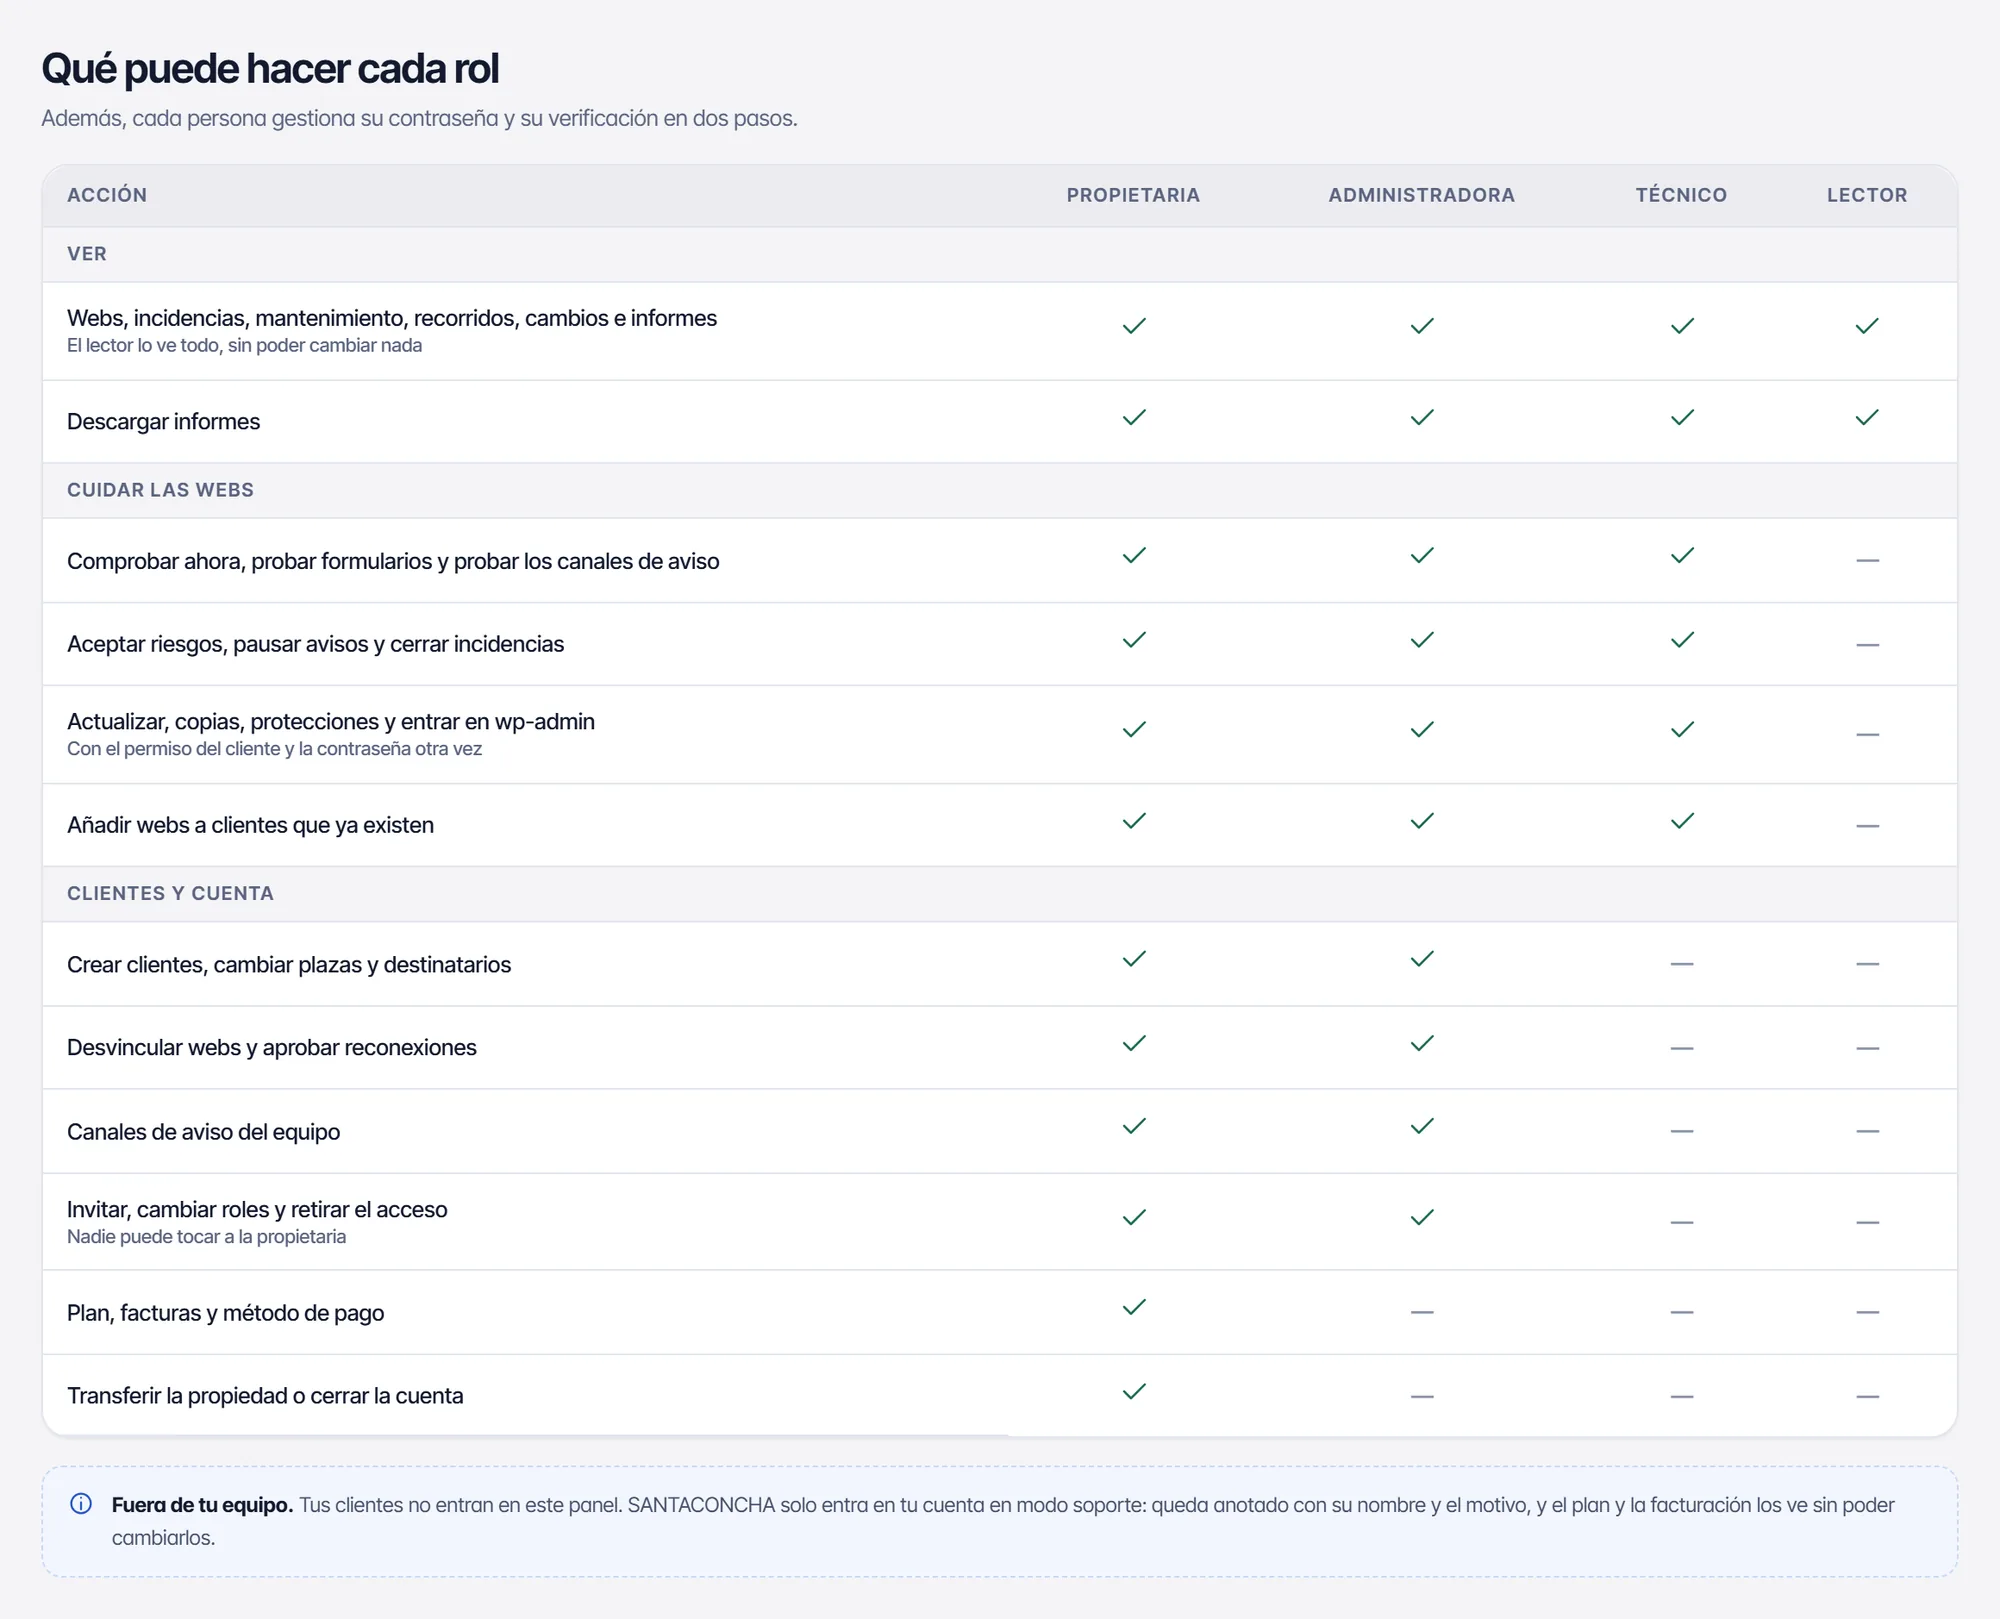
Ejemplo. Datos ficticios; pantalla del producto.
Los papeles.
Si eres una agencia, tú respondes ante tus clientes del tratamiento de sus datos, y nosotros somos tu proveedor. El encargo de tratamiento se acepta al abrir la cuenta y se descarga en PDF.
Puedes exportar tus datos y darte de baja desde el panel, sin escribir a nadie.
Si encuentras un fallo de seguridad.
Escríbenos a seguridad@ateneamonitor.com con los pasos para reproducirlo. Lo leemos nosotros.
Quién visita tu web cuando la comprobamos.
Llegamos con un nombre y desde unas direcciones que publicamos.
Quién trata los datos.
Estos son los proveedores que tratan datos por nuestra cuenta. Si alguno cambia, te avisamos antes.
| Proveedor | Para qué |
|---|---|
| Proveedor del servidorUE | Servidor del motor y su base de datos.Recibe: todo lo que ves en el panel |
| Correo transaccionalUE | Mandar los avisos y los informes por correo.Recibe: destinatario, asunto y texto del aviso |
| Stripe Payments EuropeIrlanda (UE) | Cobrar la suscripción con tarjeta o domiciliación SEPA.Recibe: datos de facturación y de pago. Nosotros no vemos la tarjeta. |
| GoogleSegún el servicio | PageSpeed Insights, Chrome UX Report y Web Risk: rendimiento y sitios posiblemente peligrosos.Recibe: solo la dirección de la web |
| Healthchecks.ioUE | Avisarnos si el motor deja de dar vueltas.Recibe: una señal por minuto, sin datos de tus webs |
| Telegram, Slack y Microsoft TeamsSegún el servicio | Avisos, solo si los configuras como canal.Recibe: el texto del aviso |
Lo que no tenemos.
- No tenemos una auditoría de seguridad externa ni certificaciones.Cuando las haya, estarán aquí, con su fecha.